

2026年10月26日
この記事をシェア
AWS Certificate Manager(ACM)の証明書は、期限が近づけば自動で更新されるもの、と考えている人は多いと思います。ただし、メールのリンクを人がクリックして承認する検証方式を選んだ証明書は、更新のたびに人の操作が要ります。2026年8月、AWSはこのメール検証を段階的に終了すると発表しました。
期限は一つではなく、新しいリージョンでの提供、新規申請、既存証明書の更新と、止まるものが日付ごとに違います。この記事では、まず日付の意味を分けて整理し、そのうえで証明書とDNS管理者の棚卸し、DNS検証へ切り替える条件、ACME(証明書の自動取得に使う標準プロトコル)が受け持つ範囲と利用者に残る仕事を順に見ます。ACMに任せられるのはドメイン検証と証明書の発行・更新までで、サーバーへの反映と接続確認は別に考える必要があります。
※2026年11月時点の公開情報に基づく内容です。AWSのドキュメントは更新中の箇所があり、後述のとおり資料どうしで記述が食い違っています。ここに書いた画面名やAPIは、わたし自身が実行して確かめたものではありません。
終わるのはACM全体ではなくメール検証の経路
今回の対象は、ACMが発行する公開証明書のうち、メール検証を選んだものです。ACMのユーザーガイドには、ドメイン所有の検証は公開証明書だけに適用され、インポートした証明書やプライベートCAの証明書には行われない、と書かれています。つまりインポート証明書とプライベート証明書は、今回のメール検証の終了とは関係がありません。
発表ブログに書かれた日付は次のとおりです。意味が違うので、表で分けて読みます。
| 日付 | 止まるもの | 影響を受ける場面 |
|---|---|---|
| 2027年1月1日 | 新しいAWSリージョンでのメール検証の提供 | これから開設されるリージョンでメール検証を選ぶとき |
| 2027年3月31日 | 全リージョンでの新規証明書リクエストにおけるメール検証 | 新しく証明書を申請するとき |
| 2027年9月30日 | メール検証を使う既存証明書の更新 | この日までにDNS検証へ移していないと、更新できなくなる |
| 2028年3月15日 | 公開CAによるメール検証(CA/Browser Forumの期限) | 業界全体の期限。ACMの日程はこれより前に置かれている |
ここで読み違えやすいのは、2027年9月30日に証明書が一斉に失効する、という話ではないことです。止まるのは「更新」で、すでに発行された証明書は、有効期限が来るまでは使えます。ただ、更新ができなくなった証明書は、次の期限切れで終わります。更新の窓口が閉まる日と、証明書が切れる日は別だと考えてください。
2028年3月15日の根拠はCA/Browser ForumのBaseline Requirementsにも出ています。2026年10月4日付のバージョン2.3.1では、方式3.2.2.4.4(構成したメールアドレスへの送信)について、この日以降はCAがその方式に頼ってはならず、過去の検証データでの発行もできないと定められています。ACMが確認に使う admin@ や hostmaster@ などの定番アドレスは、この構成されたメールアドレスにあたります(この対応づけは、わたしの読み取りです)。
有効期間の短縮も背景にある
同じBaseline Requirementsには、証明書の最大有効期間も定められています。
| 適用日 | 証明書の最大有効期間 | ドメイン検証データの再利用期間 |
|---|---|---|
| 2026年3月15日 | 200日 | 200日 |
| 2027年3月15日 | 100日 | 100日 |
| 2029年3月15日 | 47日 | 10日 |
ACMのユーザーガイドは、ACM証明書の有効期間を198日と書いています。単純計算では年に2回弱の更新ですが、100日になれば年に3〜4回、47日なら年に7〜8回です。メールの承認を人が毎回こなす運用は、この回数に耐えにくくなります。ACMの料金ページも、公開証明書の有効期間を2026〜2029年のスケジュールに合わせて短くする予定だと書いています。ただし、ACMで具体的にいつ何日になるかは今回の資料では確認できていません。
最初に証明書とDNS管理者を棚卸しする
移行の作業より前に、何がメール検証に依存しているかを数えます。発表ブログは、コンソールの証明書一覧で「検証方法がメール」かつ「種類がAmazon発行」で絞り込む方法と、CLIで一覧を出すスクリプトを案内しています。ACMの一覧はリージョンごとに別なので、使っているリージョンすべてで見る必要があります。CloudFrontで使うACM証明書はバージニア北部(us-east-1)で作る決まりです。ロードバランサーの証明書は、ロードバランサーと同じリージョンのACMにあります。API Gatewayは、リージョン用のカスタムドメインならAPIと同じリージョン、エッジ最適化のカスタムドメインならus-east-1です。ARNにもリージョンとアカウントIDが入っています。
見つけた証明書は、表にして担当を決めます。列は次のとおりにするとよいと考えています。
| 列 | 書く内容 | 確認すること |
|---|---|---|
| アカウント/リージョン/ARN | 証明書の所在 | 全アカウントと、使っている全リージョンを見たか。CloudFrontで使う証明書の所在も含める |
| ドメイン | 主ドメインと追加名(SAN) | 1枚に複数ドメインがある場合、ドメインごとに検証が必要 |
| 検証方式 | メール/DNS | メールのものが今回の対象 |
| 利用先 | ロードバランサー、CloudFront、API Gatewayなど | 更新後の証明書が、実際にどこへ反映されるか |
| 期限 | 証明書の有効期限 | 9月30日より前に更新時期が来るものは、まだメール承認で更新されるので、宛先の受信者がいないと先に失敗する。9月30日より後に更新時期が来るものは、DNS検証へ移していなければ更新されない(メール検証では期限の45日前から更新メールが届く) |
| DNS管理者 | CNAMEを置ける人や会社 | 他社管理なら、依頼の窓口と所要日数 |
| 移行担当 | 切り替えと確認をする人 | 担当者が交代しても、この表に残るか |
棚卸しで先に拾っておきたいのは三つです。一つは、DNSを他社や別部署が管理していて、自分では記録を置けないケース。もう一つは、1枚の証明書に複数のドメインが入っていて、ドメインごとに管理者が違うケース。三つめは、更新メールの宛先(admin@ などの5つの定番アドレス)の受信者が、もう誰なのか分からないケースです。メール検証では、この宛先に届いたメールのリンクを押す人が事実上の更新担当になっています。
ユーザーガイドには、DNSの記録を編集する権限がなければメール検証を使うように、という旧来の案内が残っています。メール検証が終わる以上、この逃げ道はなくなります。DNS管理者を見つけて、記録を置いてもらう段取りを今のうちに作るのが、棚卸しの主な目的です。
DNS検証への移行は、手順より条件から
既存のメール検証の証明書を、そのままDNS検証に切り替えられるのか。ここは資料によって書かれていることが違います。2026年11月1日に開いて確かめた内容を並べます。
| 資料 | 書かれていること |
|---|---|
| 発表ブログ(2026年8月13日) | UpdateCertificateOptions APIで、メールからDNSへその場で切り替えられる。ARNは変わらない。コンソールでは証明書を開いて「Update validation method」を選ぶ。CNAMEを置く猶予は72時間で、過ぎるとメール検証のままで、再試行できる |
| APIリファレンス(UpdateCertificateOptions) | 検証方法を変更できる操作で、Options の ValidationMethod に DNS を指定するとメールからの移行になる。値は EMAIL、DNS、HTTP のいずれか |
| ユーザーガイド(メール検証のページ、DNS検証のページ) | メール検証で作った証明書はDNS検証に切り替えられない。DNS検証にするには、削除して作り直す |
| 移行ガイド(email-to-dns-overview、email-to-dns-migration) | 発表ブログとAPIリファレンスがリンクしているが、今回は本文を取得できなかった(未確認) |
発表ブログはARNを維持したまま切り替えられると書き、APIリファレンスにも、ValidationMethod に DNS を指定してメールから移行する操作が載っています。一方、ユーザーガイドの2ページには、まだ「切り替えられない」と書かれたままです。更新の途中にあるドキュメントと見るのが自然ですが、どちらの記述が現在の動作に合うかは、わたしは実機で確かめていません。したがって、この記事では移行手順の細部を確定させません。
確かめられたのは、APIの形です。リファレンスの例には、次のリクエストが載っています。
{
  "CertificateArn": "arn:aws:acm:us-east-1:111122223333:certificate/12345678-1234-1234-1234-123456789012",
  "Options": {
    "ValidationMethod": "DNS"
  }
}
※APIリファレンスの例の転記です(ARNはダミー)。この記事のために実行してはいません。実際の手順は、AWSの移行ガイドが読める状態になってから、検証用の証明書で確かめてください。
実行の前に決めておくことは、次のとおりです。
- CNAMEを置く権限と、置いたあとも消さない責任を誰が持つか。ユーザーガイドによると、ACMは証明書が使われていて、かつCNAMEが残っている間だけ自動更新します。CNAMEを削除すると、自動更新が止まります。
- 他社のDNSなら、記録名の入力方法。サービスによっては、ドメイン名が自動で付くため、完全な名前を入れると
example.com.example.comのように二重になり、検証に失敗します。 - CNAMEを連鎖させている場合は、5段を超えると名前解決に失敗します。
- 置いてから反映されるまでの時間。72時間以内に検証が終わらないと、新規発行の場合は「Validation timed out」になります。
切り替えではなく、新しい証明書に差し替える場合もあります。その場合は、旧証明書を消す前に、新しい証明書の検証が終わったこと、利用先へ付け替えたこと、外部から見える証明書が新しいものになったことを順に確認します。完了の判定を、DNS検証の成功、AWSリソースの設定、実際のTLS接続の三つに分けておけば、「設定したつもり」を防げます。
なお、DNS検証のCNAMEは、ユーザーガイドによればどのリージョンでも使えます。同じドメインの証明書を複数のリージョンで作るときも、記録を置き直す必要はありません。また、CloudFrontで使う証明書に限っては、HTTP検証も選べると発表ブログにあります。
ACMEが解く範囲と、利用者に残る仕事
ACMEは、証明書の発行や更新をクライアントソフトが自動で行うためのプロトコルです。ACMのACME対応は、2026年6月30日付のAWSブログで案内されています。それによれば、対象は全商用リージョンで、GovCloud、中国リージョン、欧州ソブリンクラウドは後日とされています。その後の拡大は、今回は確認していません。
AWSの解説ブログ(2026年8月6日)、News Blog(2026年6月30日)、料金ページで確認できたことを整理します。
| 項目 | 確認できた内容 |
|---|---|
| クライアント | certbot、cert-manager、acme.sh、win-acme が例に挙がっている(解説ブログ)。AWS News Blog(6月30日)は、ACMEv2対応のクライアントで使えると書いている |
| ドメイン検証 | エンドポイントごとにDNSで1回。Route 53のホストゾーンならCNAMEをACMが作れる |
| 証明書の有効期間 | 最大45日(料金ページ) |
| 料金 | ドメイン単位で、発行時と自動更新ごとに課金。FQDNは月間の最初の1,000件が1.00ドル、次の3,000件が0.50ドル、以降0.25ドル。ワイルドカードは最初の500件が5.00ドル、以降2.50ドル。ACME APIは最初の3万回が無料 |
| 在庫管理 | ACMEで作った証明書もACMの一覧に登録される。期限の通知はEventBridge、操作の記録はCloudTrail |
| サーバーへの配置 | ACMが配ってくれるとは書かれていない。例ではクライアントが取得して手元で使う |
料金は公開時点の表示で、実際の請求額の試算ではありません。
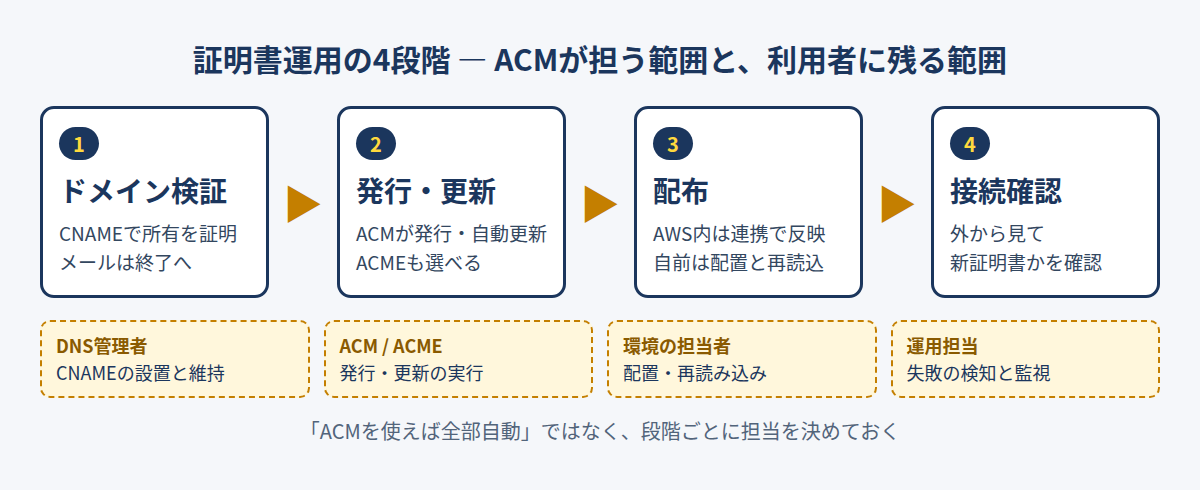
図のとおり、ACMEを使っても、仕事が全部なくなるわけではありません。ACMに統合されたロードバランサーなどでは、ACMの証明書を付け替えるだけで済みますが、自前のサーバーにACMEクライアントを置く構成では、取得した証明書の配置、Webサーバーの再読み込み、ロードバランサーへの反映を、自分で作り込む必要があります。ACMEクライアントを置く場所と管理者を決め、更新ジョブが失敗したときに誰が気づくのかも決めておきます。
どちらを選ぶかの目安は、次のように分けられます。
| ACM管理(AWSサービスに統合) | ACMEクライアント(自前サーバー等) | |
|---|---|---|
| ドメイン検証 | DNS検証(CNAMEを置いて維持) | エンドポイントでDNS検証を1回 |
| 更新の実行 | ACMが自動で行う | クライアントのジョブが行う |
| 配布 | 統合されたサービスへ反映 | 配置と再読み込みを自前で実装 |
| 失敗の検知 | ACMの通知と、利用先の確認 | ジョブの監視を自前で用意 |
メール検証で動いている既存の証明書を、ACMEに載せ替えられるかどうかは、今回の資料に記述がなく、未確認です。まず、DNS検証へ切り替えるのが今回の期限への直接の対応で、ACMEは自前サーバー側の更新を自動化したいときの別の選択肢、と整理しておくのが無難だと考えています。
証明書を発行できる権限を絞る
ACMEは、証明書を出せる主体を増やします。AWSの解説ブログによれば、クライアントは外部アカウントバインディング(EAB)の資格情報(KeyIdとMacKey)で登録します。資格情報には有効期限があり、例では7日で、IAMロールに紐づいて許可される操作が決まります。ブログは、クライアントや環境ごとに別の資格情報を作るよう勧めています。
発行できるドメインの範囲も、エンドポイントで絞れます。ExactDomain、Subdomains、Wildcards の3種類を個別に有効・無効にでき、無効にした形式は発行できません。本番では ExactDomain と Subdomains だけを有効にする例が示されています。開発用と本番用でエンドポイントを分け、開発用には開発用のドメインしか許さない、といった設計が考えられます。
検討項目として、資格情報の保存場所、配布の手順、更新の担当、管理操作を許すIAMの範囲、CloudTrailでの追跡を表に加えておくと、後から見直せます。ACME、DNS検証、IAM、Route 53は、それぞれ検証、権限、DNS記録の管理を担当する別の仕組みです。同じものとして扱うと、障害のときに誰に聞くかが分からなくなります。
更新の失敗を拾える状態にしておく
移行が終わっても、運用は終わりません。見るのは証明書の残り日数だけでは足りないからです。ACMで更新に成功しても、配布先のサーバーに古い証明書が残っていれば、ブラウザには期限切れとして映ります。次の三つを別々に見ます。
- 更新ジョブの成功。ACM管理ならACMの状態、ACMEなら実行ログや通知。
- 配布先に置かれた証明書。サーバーのファイルや、ロードバランサーに紐づいた証明書。
- 実際のTLS接続。外から接続して、返ってくる証明書の期限を確かめる。
担当者の交代やDNSの移管のときにCNAMEが消えると、次の更新で止まります。棚卸し表と手順書を、DNSの変更や異動のたびに更新する運用にしておくと、記録が残ります。
最初に押さえておくこと
- 対象を把握する。全アカウント・全リージョンで、検証方法がメールのAmazon発行の証明書を一覧にする。
- DNS権限を確保する。DNS管理者を特定し、CNAMEを置く依頼の窓口を決める。
- 検証環境で移行する。ARNを維持する切り替えが使えるか、現行のAWSの移行ガイドで確かめ、使えなければ差し替えの設計にする。
- 本番を段階的に移す。期限の早いものから、完了の判定を三つに分けて確認する。
期限は2027年9月30日ですが、DNSが他社管理の場合などは、依頼の往復に時間がかかります。更新の窓口が閉まる日から逆算して、余裕を見て進めたいところです。この記事に書いた内容で、わたしが実機で確かめたものはありません。判断の根拠は、次の公開資料です。
確認した資料
- AWS Certificate Manager will discontinue email validation(AWS Security Blog、2026年8月13日) — 4つの日付、UpdateCertificateOptionsによる切り替え、72時間の猶予。
- Automate certificates with ACME support in AWS Certificate Manager(AWS Security Blog、2026年8月6日) — EAB、エンドポイント、ドメインの範囲、対応クライアント。
- Automate public TLS certificate issuance with ACME support(AWS News Blog、2026年6月30日) — 提供リージョン、対応クライアント。
- AWS Certificate Manager Pricing — ACMEの料金と有効期間。
- ACM ユーザーガイド: Email validation、DNS validation — 検証の仕組み、198日の有効期間、「切り替えられない」の記述。
- UpdateCertificateOptions(API Reference)、CLI リファレンス — ValidationMethod の値。
- What is AWS Certificate Manager?(ACMユーザーガイド) — 証明書はリージョン単位で、ELBで使うにはリージョンごとに用意する。
- Get certificates ready in AWS Certificate Manager(API Gateway開発者ガイド) — カスタムドメインの種類ごとの証明書のリージョン。
- Requirements for using SSL/TLS certificates with CloudFront(CloudFront開発者ガイド) — ACM証明書を作るリージョン(us-east-1)。
- CA/Browser Forum Baseline Requirements(バージョン2.3.1) — 有効期間、検証データの再利用期間、方式3.2.2.4.4の期限。
いずれも2026年11月1日に確認。移行ガイド(email-to-dns-migration、email-to-dns-overview)は本文を取得できませんでした。